Intervista a Manlio d’Agostino Panebianco, Comitato Scientifico Federprivacy
L’intelligenza artificiale sta entrando in tutte le fasi del ciclo di vita del credito, dalla due diligence alla gestione dei portafogli. Quali nuovi rischi di cybersecurity introduce questa trasformazione e quanto sono realmente preparate le organizzazioni a gestirli?
L’«ambito finanziario e del credito» è strategico (più che mai) per la solidità di un Paese: ormai consolidato in un contesto globale, questo è fortemente caratterizzato dall’impiego di tecnologie digitali sempre più evolute ed «AI-based», che contribuiscono ad aumentare la produttività, ridurre i costi di gestione e migliorare la gestione dei dati.
Purtroppo, spesso, poco ci si rende conto che i processi di data-processing supportati da tali tecnologie non sono residenti solo in infrastrutture locali, bensì si basate su “modelli a matrice”, fortemente improntanti sull’outsourcing: una tale dinamica, pone la questione della robustezza e della Cybersecurity, non più solo «stand-alone», ma piuttosto lungo le «supply-value-chain». Ciò comporta un aumento dei rischi esogeni e di «inter-dipendenza», non solo di natura tecnologica, ma direttamente collegati con la business continuity. In tal senso, assumono significati maggiormente pregnanti i processi di selezione dei fornitori ed il loro monitoraggio, in termini di affidabilità e capacità, a medio-lungo termine.
Nel mondo del credito, l’intelligenza artificiale si alimenta di dati finanziari, patrimoniali e personali particolarmente sensibili. Come possiamo garantire la sicurezza e l’integrità di questi dati lungo l’intero ciclo del credito? E quanto possiamo fidarci delle decisioni prodotte da algoritmi che utilizzano dati potenzialmente incompleti, alterati o compromessi?
La partita si gioca su due aspetti, che devono essere declinati operativamente nella Governance Aziendale.
Innanzitutto, una attenta valutazione delle fonti, che devono essere affidabili ed “utilizzabili”: infatti, i sistemi automatizzati di «scraping» (non sempre leciti) e di degradazione qualitativa derivante dalla continua elaborazione di dati ed informazioni («AI-slop») espone al rischio di responsabilità strategiche, con gravi conseguenze sia di natura economica per la singola azienda, che di natura sociale, violando diritti e libertà della persona umana (consumatore).
D’altro canto, l’AI-Act impone misure di trasparenza (spiegabilità ed interpretabilità) e di human-oversight, anche per fronteggiare la cosiddetta “opacità algoritmica”, ossia la oggettiva difficoltà di comprendere il percorso elaborativo da un input ad un output.
Stiamo passando da un’AI che supporta le decisioni a sistemi sempre più autonomi, capaci di analizzare portafogli, prevedere incassi e suggerire strategie di gestione. Dove dovrebbe fermarsi l’automazione e dove deve necessariamente intervenire il controllo umano?
In primis, non riguarda il futuro, bensì il presente.
Una consapevole Governance aziendale, deve prevedere un approccio antropocentrico (trasversale e continuo), che preveda la human-oversight, preferibilmente con modelli di “Human-in-the-loop” (partecipazione attiva della persona umana alle fasi di addestramento, supervisione e/o al processo decisionale del sistema), in luogo di quelli di “Human-on-the-Loop” (in cui il sistema agisce con maggiore autonomia, e l’intervento umano è “eventuale” solo in caso di alert, errori o anomalie).
Un aspetto essenziale, che deriva dalle mie ricerche e studi, è porre l’attenzione sull’impatto degli AI-based-tools sul processo decisionale: invero, avendosi uno spostamento sostanziale su queste tecnologie – con una sorta di delega impropria – della fase di elaborazione degli scenari, il decisore non sempre è pienamente consapevole dell’output finale, pur rimanendone comunque responsabile. Pertanto, deve essere rivisto il “combinato-disposto” software-selection e decision-making-process.
Molti operatori del credito stanno adottando soluzioni AI sviluppate da fornitori esterni, spesso integrate con piattaforme cloud e sistemi legacy. Quali sono i rischi meno evidenti di questa dipendenza tecnologica e quali verifiche di sicurezza dovrebbero essere effettuate prima di affidare a questi strumenti processi critici?
Si dovrebbe fare una lunga lista, ma citiamone almeno 3.
Il primo rischio da considerare è la capacità di garantire la “continuità operativa”, anche in termini di solidità finanziaria e patrimoniale: affidiamo a terzi un patrimonio di “beni immateriali” (dati) su cui costruiamo il valore strategico aziendale; quindi, vanno considerati ed esplorati preventivamente una molteplicità di elementi (quali la cybersecurity, la robustezza e le relative misure di prevenzione e governo degli incidenti).
Il secondo, riguarda l’affidabilità rispetto alla custodia ed alla data-retention: è necessario accertarsi che i dati sia processati solo ed esclusivamente per il tempo necessario, e non oltre. E non è solo una questione di compliance normativa.
Il terzo, riguarda il rischio di concentrazione, che oggigiorno caratterizza l’ampia offerta dei TechGiant rispetto agli operatori di minori dimensioni: la soluzione di affidarsi ad un unico fornitore, è interessante nel breve, ma molto rischiosa nel medio lungo periodo.
Tra AI Act, GDPR e DORA, il quadro regolamentare europeo impone alle organizzazioni una crescente attenzione alla gestione dei rischi tecnologici. Come evitare che la compliance diventi soltanto un adempimento formale e trasformarla invece in un elemento di fiducia e vantaggio competitivo?
La risposta risiede nel perché sono state emanate tutte queste disposizioni: manca la visione strategica dei rischi a cui ci stiamo esponendo, e queste normative (che sono ben di più di quelle elencate), cercano di spronare gli operatori verso una consapevolezza dei rischi derivanti da un mutato scenario, che ha una dinamica evolutiva, “troppo” veloce, rispetto ai tempi “aziendali”. Da cui, non bisognerebbe più parlare di compliance, bensì di «Advanced Governance», di cui la compliance è una componente della stessa, ed un’altra è la «coerenza comportamentale» di tutte le persone dell’organizzazione.
Se dovesse indicare le tre condizioni indispensabili perché un’organizzazione possa adottare l’intelligenza artificiale lungo l’intero ciclo di vita del credito in modo sicuro, responsabile e sostenibile, quali sceglierebbe? E qual è oggi l’errore più pericoloso che le aziende rischiano di commettere?
Basterebbe rispondere a qualche domanda, legando le nuove tecnologie alla data-governance.
Ciascun «AI-based-Tool» può fare (potenzialmente) di tutto: ci siamo mai domandati, a me cosa serve realmente?
Siamo realmente consapevoli di quali siano le implicazioni per i dati (personali e non), soprattutto quando hanno un livello di riservatezza e di segretezza?
Hai mai pensato di applicare quell’«AI-based-Tool» ai tuoi dati (ovvero alla tua persona nella dimensione digitale)? Se fossi tu a dover essere assoggettato a quei rischi, ne saresti consapevole e li accetteresti?
Sei interessato ad approfondire il tema?
Al 19° CvDay in programma il prossimo 19 novembre a Milano si terrà una Session tematica dedicata proprio a questo focus.
Per maggiori dettagli sull’evento e per partecipare visita la pagina https://www.cvday.events/


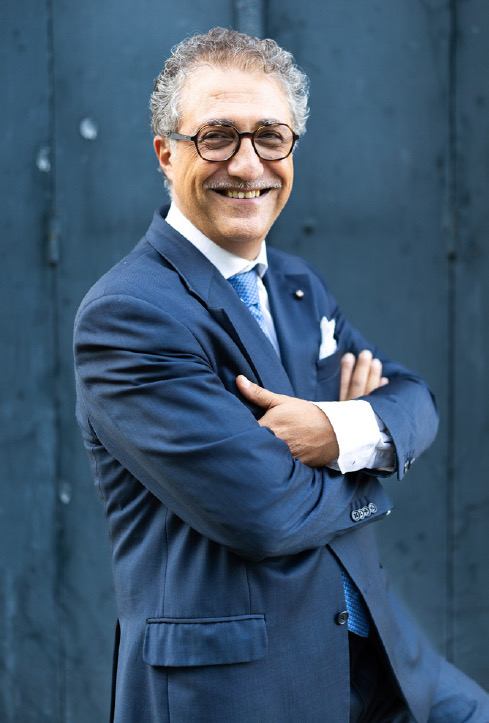
Intervista a Manlio d’Agostino Panebianco, Comitato Scientifico Federprivacy
L’intelligenza artificiale sta entrando in tutte le fasi del ciclo di vita del credito, dalla due diligence alla gestione dei portafogli. Quali nuovi rischi di cybersecurity introduce questa trasformazione e quanto sono realmente preparate le organizzazioni a gestirli?
L’«ambito finanziario e del credito» è strategico (più che mai) per la solidità di un Paese: ormai consolidato in un contesto globale, questo è fortemente caratterizzato dall’impiego di tecnologie digitali sempre più evolute ed «AI-based», che contribuiscono ad aumentare la produttività, ridurre i costi di gestione e migliorare la gestione dei dati.
Purtroppo, spesso, poco ci si rende conto che i processi di data-processing supportati da tali tecnologie non sono residenti solo in infrastrutture locali, bensì si basate su “modelli a matrice”, fortemente improntanti sull’outsourcing: una tale dinamica, pone la questione della robustezza e della Cybersecurity, non più solo «stand-alone», ma piuttosto lungo le «supply-value-chain». Ciò comporta un aumento dei rischi esogeni e di «inter-dipendenza», non solo di natura tecnologica, ma direttamente collegati con la business continuity. In tal senso, assumono significati maggiormente pregnanti i processi di selezione dei fornitori ed il loro monitoraggio, in termini di affidabilità e capacità, a medio-lungo termine.
Nel mondo del credito, l’intelligenza artificiale si alimenta di dati finanziari, patrimoniali e personali particolarmente sensibili. Come possiamo garantire la sicurezza e l’integrità di questi dati lungo l’intero ciclo del credito? E quanto possiamo fidarci delle decisioni prodotte da algoritmi che utilizzano dati potenzialmente incompleti, alterati o compromessi?
La partita si gioca su due aspetti, che devono essere declinati operativamente nella Governance Aziendale.
Innanzitutto, una attenta valutazione delle fonti, che devono essere affidabili ed “utilizzabili”: infatti, i sistemi automatizzati di «scraping» (non sempre leciti) e di degradazione qualitativa derivante dalla continua elaborazione di dati ed informazioni («AI-slop») espone al rischio di responsabilità strategiche, con gravi conseguenze sia di natura economica per la singola azienda, che di natura sociale, violando diritti e libertà della persona umana (consumatore).
D’altro canto, l’AI-Act impone misure di trasparenza (spiegabilità ed interpretabilità) e di human-oversight, anche per fronteggiare la cosiddetta “opacità algoritmica”, ossia la oggettiva difficoltà di comprendere il percorso elaborativo da un input ad un output.
Stiamo passando da un’AI che supporta le decisioni a sistemi sempre più autonomi, capaci di analizzare portafogli, prevedere incassi e suggerire strategie di gestione. Dove dovrebbe fermarsi l’automazione e dove deve necessariamente intervenire il controllo umano?
In primis, non riguarda il futuro, bensì il presente.
Una consapevole Governance aziendale, deve prevedere un approccio antropocentrico (trasversale e continuo), che preveda la human-oversight, preferibilmente con modelli di “Human-in-the-loop” (partecipazione attiva della persona umana alle fasi di addestramento, supervisione e/o al processo decisionale del sistema), in luogo di quelli di “Human-on-the-Loop” (in cui il sistema agisce con maggiore autonomia, e l’intervento umano è “eventuale” solo in caso di alert, errori o anomalie).
Un aspetto essenziale, che deriva dalle mie ricerche e studi, è porre l’attenzione sull’impatto degli AI-based-tools sul processo decisionale: invero, avendosi uno spostamento sostanziale su queste tecnologie – con una sorta di delega impropria – della fase di elaborazione degli scenari, il decisore non sempre è pienamente consapevole dell’output finale, pur rimanendone comunque responsabile. Pertanto, deve essere rivisto il “combinato-disposto” software-selection e decision-making-process.
Molti operatori del credito stanno adottando soluzioni AI sviluppate da fornitori esterni, spesso integrate con piattaforme cloud e sistemi legacy. Quali sono i rischi meno evidenti di questa dipendenza tecnologica e quali verifiche di sicurezza dovrebbero essere effettuate prima di affidare a questi strumenti processi critici?
Si dovrebbe fare una lunga lista, ma citiamone almeno 3.
Il primo rischio da considerare è la capacità di garantire la “continuità operativa”, anche in termini di solidità finanziaria e patrimoniale: affidiamo a terzi un patrimonio di “beni immateriali” (dati) su cui costruiamo il valore strategico aziendale; quindi, vanno considerati ed esplorati preventivamente una molteplicità di elementi (quali la cybersecurity, la robustezza e le relative misure di prevenzione e governo degli incidenti).
Il secondo, riguarda l’affidabilità rispetto alla custodia ed alla data-retention: è necessario accertarsi che i dati sia processati solo ed esclusivamente per il tempo necessario, e non oltre. E non è solo una questione di compliance normativa.
Il terzo, riguarda il rischio di concentrazione, che oggigiorno caratterizza l’ampia offerta dei TechGiant rispetto agli operatori di minori dimensioni: la soluzione di affidarsi ad un unico fornitore, è interessante nel breve, ma molto rischiosa nel medio lungo periodo.
Tra AI Act, GDPR e DORA, il quadro regolamentare europeo impone alle organizzazioni una crescente attenzione alla gestione dei rischi tecnologici. Come evitare che la compliance diventi soltanto un adempimento formale e trasformarla invece in un elemento di fiducia e vantaggio competitivo?
La risposta risiede nel perché sono state emanate tutte queste disposizioni: manca la visione strategica dei rischi a cui ci stiamo esponendo, e queste normative (che sono ben di più di quelle elencate), cercano di spronare gli operatori verso una consapevolezza dei rischi derivanti da un mutato scenario, che ha una dinamica evolutiva, “troppo” veloce, rispetto ai tempi “aziendali”. Da cui, non bisognerebbe più parlare di compliance, bensì di «Advanced Governance», di cui la compliance è una componente della stessa, ed un’altra è la «coerenza comportamentale» di tutte le persone dell’organizzazione.
Se dovesse indicare le tre condizioni indispensabili perché un’organizzazione possa adottare l’intelligenza artificiale lungo l’intero ciclo di vita del credito in modo sicuro, responsabile e sostenibile, quali sceglierebbe? E qual è oggi l’errore più pericoloso che le aziende rischiano di commettere?
Basterebbe rispondere a qualche domanda, legando le nuove tecnologie alla data-governance.
Ciascun «AI-based-Tool» può fare (potenzialmente) di tutto: ci siamo mai domandati, a me cosa serve realmente?
Siamo realmente consapevoli di quali siano le implicazioni per i dati (personali e non), soprattutto quando hanno un livello di riservatezza e di segretezza?
Hai mai pensato di applicare quell’«AI-based-Tool» ai tuoi dati (ovvero alla tua persona nella dimensione digitale)? Se fossi tu a dover essere assoggettato a quei rischi, ne saresti consapevole e li accetteresti?
Sei interessato ad approfondire il tema?
Al 19° CvDay in programma il prossimo 19 novembre a Milano si terrà una Session tematica dedicata proprio a questo focus.
Per maggiori dettagli sull’evento e per partecipare visita la pagina https://www.cvday.events/